Was Zero Trust im öffentlichen Sektor konkret bedeutet
Anwendungen und Daten sind heute auf On-Premises- und Cloud-Umgebungen verteilt. Klassische, netzwerkbasierte Sicherheitsmodelle reichen dafür nicht mehr aus. Stattdessen steht die Identität im Mittelpunkt der Sicherheitsarchitektur. Zero Trust basiert auf dem Grundsatz, dass jede Zugriffsanfrage verifiziert und kontinuierlich neu bewertet wird.
In der Praxis bedeutet das für Organisationen im öffentlichen Sektor:
Einheitliche Identitäten für interne und externe Nutzer über physische und digitale Zugänge hinweg
Eindeutige Geräteidentitäten für IT- und IoT-Systeme
Richtlinienbasierte Zugriffssteuerung und Multi-Faktor-Authentifizierung
Geschützter Zugriff auf Anwendungen und Websites
Verschlüsselung von Daten und Kommunikation
Automatisiertes Monitoring und auditfähige Nachweise
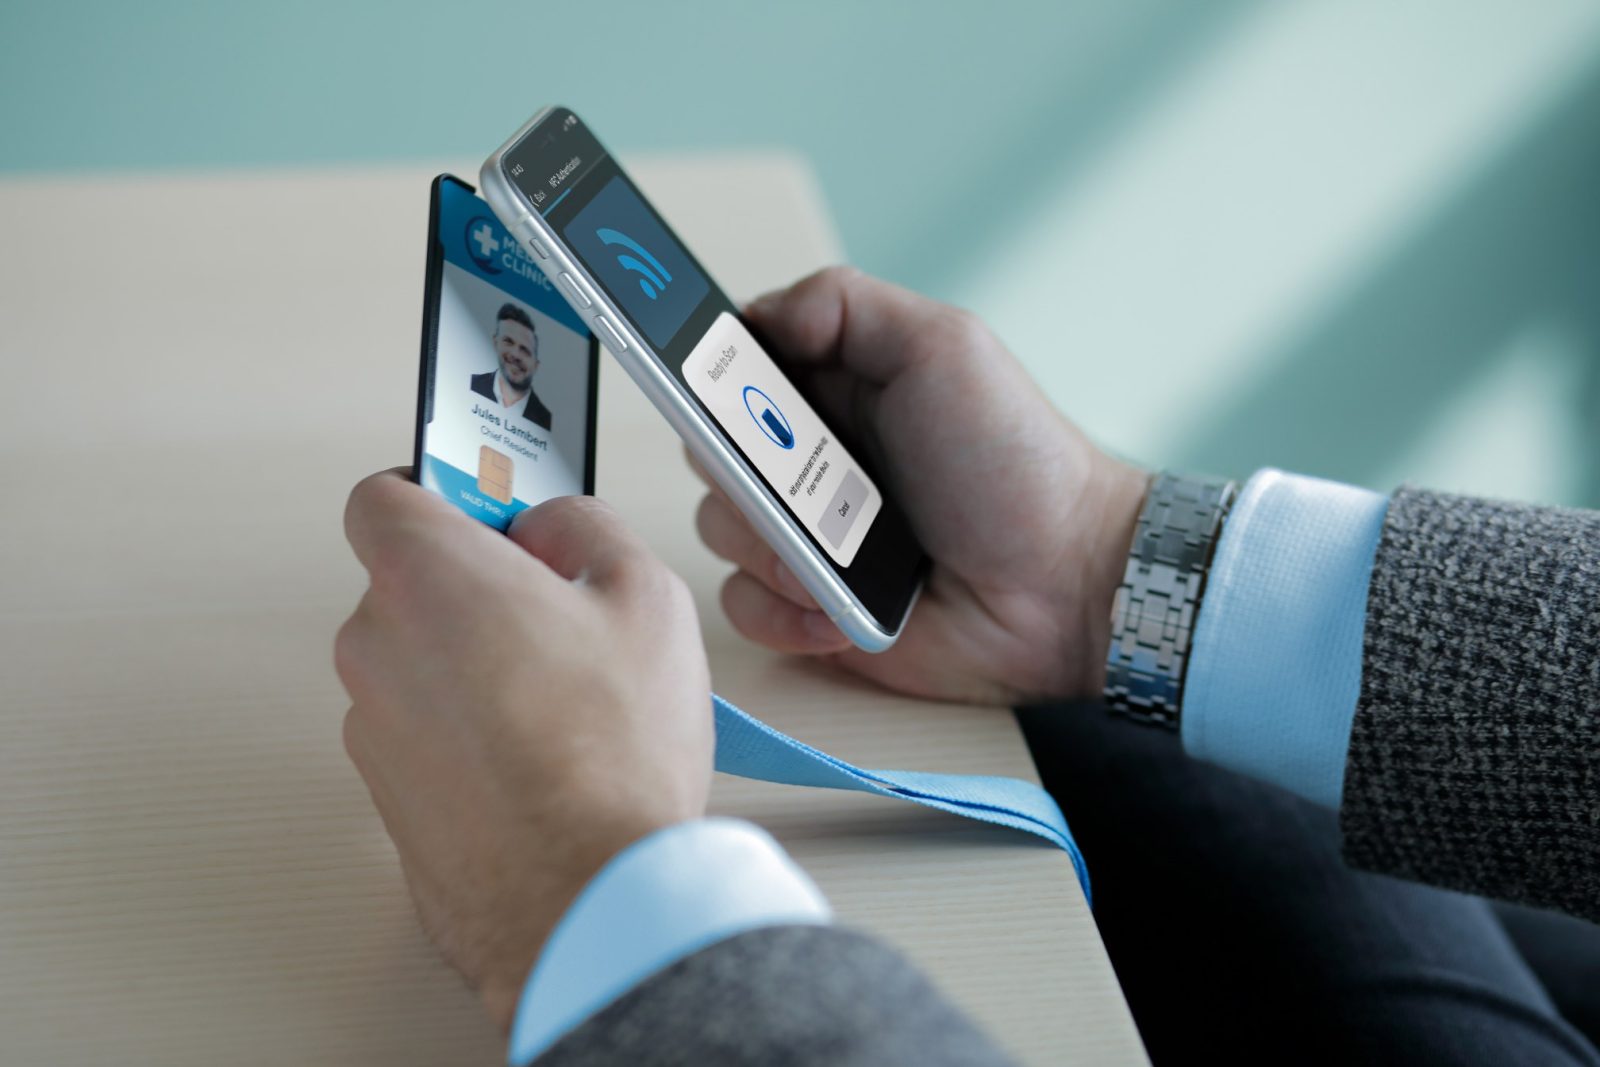
Zero Trust für gemeinsam genutzte Geräte mit NFC-Authentifizierung
Gemeinsam genutzte Geräte müssen kein Sicherheitsrisiko sein.
Mit Nexus können Organisationen eine sichere und skalierbare starke Authentifizierung für Multi-User-Umgebungen umsetzen. Durch die Kombination von NFC-fähigen Smartcards und verifizierten Identitäten lässt sich der Zugriff auf gemeinsam genutzte Geräte zuverlässig absichern, ohne dass private Endgeräte erforderlich sind.
Typische Einsatzszenarien im öffentlichen Sektor:
-
Außendienst sowie Kontroll- und Vollzugsaufgaben
-
Krankenhäuser und Logistikzentren
-
Mobile Bürgerdienste und Servicepunkte
-
Schichtbetrieb in Verkehrsbetrieben und kommunalen Einrichtungen
Zero Trust unterstützt die Umsetzung von NIS2
Die NIS2-Richtlinie verschärft die Anforderungen an Zugriffskontrolle, Nachvollziehbarkeit und Cyber-Resilienz für viele Organisationen im öffentlichen Sektor. Ein zentraler Aspekt ist dabei die sichere Verwaltung von Identitäten und Zugriffsrechten.
Die konsequente Absicherung der Authentifizierung, die Bindung von Zugriffen an verifizierte Identitäten sowie die lückenlose Protokollierung von Aktivitäten tragen wesentlich zur Erfüllung dieser Anforderungen bei.
Für Organisationen, die NIS2-Anforderungen umsetzen, ist Identity-first Security ein wichtiger Baustein ihrer Sicherheitsarchitektur.
Standards und Regulierungen mit Bezug zu Zero Trust
- NIS2-Richtlinie
- EU Cybersecurity Strategy
- Cyber Resilience Act
- DSGVO
- NIST
- ISO/IEC 27001
- PSD3
- eIDAS-Verordnung
Warum internationale Organisationen auf Nexus vertrauen

Flexible Bereitstellung
Wählen Sie das Betriebsmodell, das zu Ihrer Organisation passt: On-Premises, in der Cloud oder als Hybridmodell.

Einfache Integration
Nahtlose Anbindung an bestehende Systeme wie Active Directory, HR-Systeme, Zutrittskontrollsysteme (PACS) und weitere Unternehmensanwendungen.

Zukunftssicher
Unterstützt unterschiedliche Gerätetypen auf Basis offener Standards und Protokolle und ermöglicht vertrauenswürdige Identitäten über interne und öffentliche PKI-Infrastrukturen hinweg.
Sprechen Sie mit einem unserer Experten
Erfahren Sie, wie ein identitätsbasierter Zero-Trust-Ansatz Ihre Organisation unterstützen kann, von sicheren Mitarbeiteridentitäten über gemeinsam genutzte Geräte bis hin zur Umsetzung von NIS2-Anforderungen.
Unsere Spezialisten beraten Sie gerne.