Qu'implique la sécurité « zero trust » pour le secteur public ?
À mesure que les applications et les données s'étendent sur site et dans le cloud, les contrôles de sécurité doivent désormais reposés sur l'identité, et non sur une confiance implicite accordée au réseau. Le « zero trust » nécessite une vérification de chaque demande d'accès et une validation continue.
Concrètement, cela signifie que les organisations du secteur public doivent mettre en œuvre
Des identités phygitales pour les utilisateurs internes et externes
L'identité et l'authentification des appareils pour tous les dispositifs informatiques et IoT
Un accès basé sur des politiques et une authentification multifactorielle basée sur les risques
Un accès sécurisé aux sites web et aux applications
Le chiffrement des données et des communications
Surveillance automatisée, rapports prêts pour l'audit
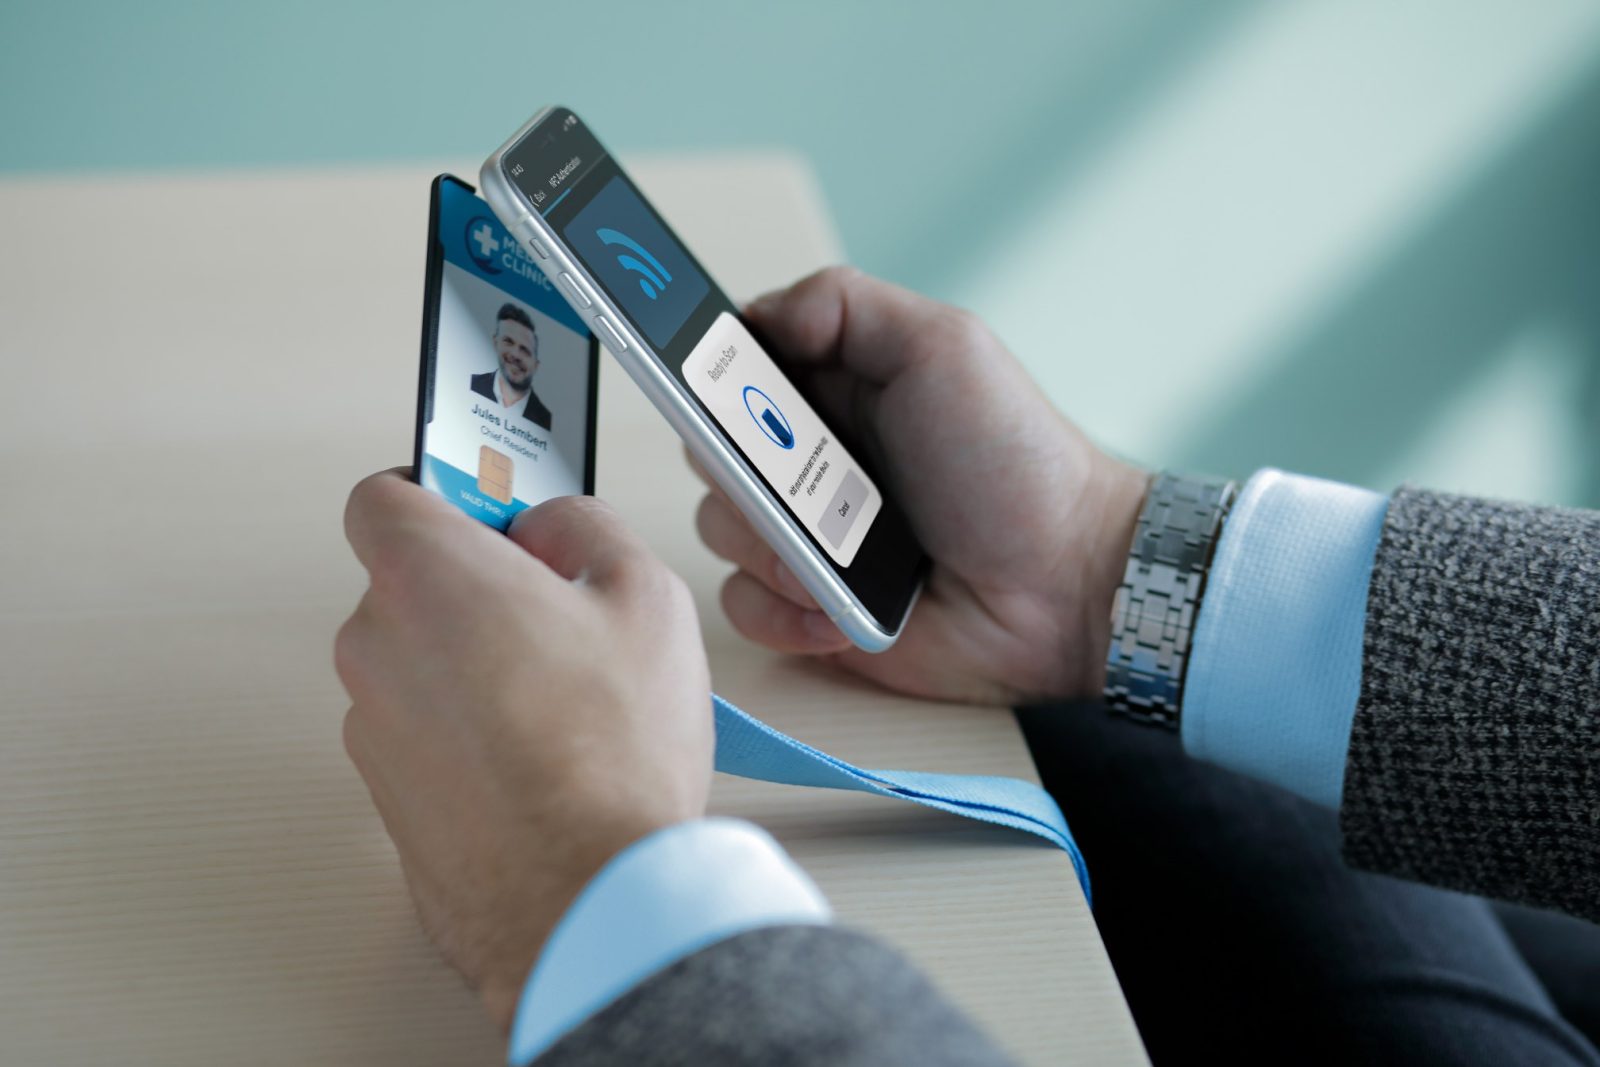
Appliquez le modèle « zero trust » aux appareils partagés grâce à l'authentification NFC
Un équipement partagé ne doit pas signifier un risque partagé.
Nexus propose une approche sécurisée et évolutive pour une authentification forte dans les environnements mobiles multi-utilisateurs.
En associant des cartes à puce compatibles NFC à des identités fiables, les organisations publiques peuvent mettre en place une authentification sécurisée sur des équipements partagés sans avoir à recourir à des appareils personnels.
Cas d’usage - Secteur public
- Contrôles conformité et inspections sur le terrain
- Hôpitaux publics et plateformes logistiques
- Guichets de services publics mobiles
- Opérations en travail posté, comme les transports ou les services municipaux
Le Zero Trust, un levier pour la conformité NIS2
La directive NIS2 relève le niveau d’exigence en matière de contrôle d'accès, de responsabilité et de cyber-résilience pour de nombreuses entités du secteur public. Bien que la directive couvre un large éventail de mesures, l'identité et l'authentification en sont les piliers centraux.
Renforcer l'authentification, garantir que l'accès est lié à des identités vérifiées et conserver des registres d'accès clairs sont autant d'éléments qui répondent aux exigences de la directive NIS2.
Si vous prévoyez de vous mettre en conformité avec la directive NIS2, l'adoption d'une approche de sécurité « zero trust » est indispensable.
Normes et réglementations recommandant le « zero trust »
-
Directive NIS2
-
Stratégie de cybersecurité de l’UE
-
Loi sur la cybersécurité (CRA)
-
RGPD
-
NIST
-
ISO/IEC 27001
-
PSD3
-
Règlement eIDAS
Pourquoi les organisations internationales font confiance à Nexus

Déploiement flexible
Choisissez le mode de déploiement qui vous convient le mieux : on premise, cloud ou hybride.

Intégrations simplifiées
Intégrez la solution à votre infrastructure existante: Active Directory, SIRH, PACS...

Pérennité technologique
Compatible avec tous vos équipements grâce à des standards et protocoles ouverts, pour des identités de confiance issues d'une PKI interne ou publique
Discutez avec un expert
Découvrez comment un modèle Zero Trust centré sur l'identité peut accompagner votre organisation publique : accès des collaborateurs, équipements partagés, et mise en conformité NIS2. Échangez avec l'un de nos spécialistes.